Domain tiae.de kaufen?
Wir ziehen mit dem Projekt
tiae.de um.
Sind Sie am Kauf der Domain
tiae.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain tiae.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sungrow Kommunikation Datenlogger COM100DDie COM100D-EU Smart Communication Box enthält die Hardware- und Softwarefunktionen des Logger1000A-EU und unterstützt verschiedene Netzwerk-Verbindungsmöglichkeiten. Das äußerst zuverlässige Gerät bietet dedizierte Überspannungsschutzfunktionen und ist dank Schutzart IP 66 für eine Installation im Freien geeignet.614,03 €*Versand: 8,50 €Sichere Weiterleitung zum Anbieter
-
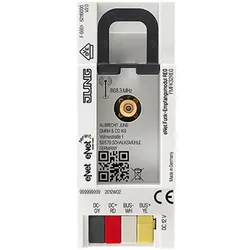
JUNG Funkkopf, AutomatisierungDer Funkkopf von JUNG, Modell FMFK32REG, ist ein hochentwickelter Funkempfänger, der speziell für den Einsatz in Reiheneinbaumodulen konzipiert wurde. Mit einer Nennspannung von 12 VDC und einer typischen Stromaufnahme von nur 15 mA ist dieses Gerät sowohl energieeffizient als auch leistungsstark. Der Funkkopf ist für die Montage auf einer Hutschiene nach DIN EN 60715 in Unterverteilern geeignet und bietet eine Funkreichweite von bis zu 100 Metern. Die integrierte Antenne sorgt für eine zuverlässige Signalübertragung, während bei Bedarf eine externe Antenne angeschlossen werden kann, um die Leistung unter ungünstigen Bedingungen zu optimieren. Der Funkkopf ist für den Betrieb in einem Temperaturbereich von -5 bis +45 °C ausgelegt und erfüllt die Schutzklasse III, was ihn zu einer robusten Wahl für verschiedene Automatisierungsanwendungen macht. - Integrierte Antenne mit der Möglichkeit, eine externe Antenne anzuschliessen - Funkfrequenz von 868,0 bis 868,6 MHz - Maximale Sendeleistung von 20 mW - Geeignet für die Montage auf Hutschienen - Maximale Anzahl an REG-Modulen: 32.100,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
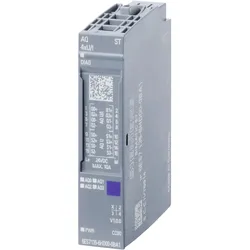
Siemens Siplus, AutomatisierungSIPLUS ET 200SP AQ 4xU/I ST TX RAIL basierend auf 6ES7135-6HD00-0BA1 mit Conformal Coating, -40 bis +70°C, OT4 mit ST1/2 (+85°C für 10 Minuten), analoges Ausgangsmodul, passend für BU-Typ A0, A1, Farbcode CC00, Module Diagnose. Mit SIMATIC ET 200SP bietet Siemens Ihnen ein multifunktionales und dezentrales Peripheriesystem, das aufgrund seiner platzsparenden Bauweise ganz einfach in Betrieb genommen werden kann. Es ist für die Schutzart IP20 zugelassen und für den Einbau in einem kompakten Schaltkasten konzipiert. Das System gewährleistet Ihnen maximale Flexibilität, da Sie die Module aufgrund des Multi Hot Swapping jederzeit schnell und einfach tauschen können. Darüber hinaus bietet Ihnen das SIMATIC ET 200SP ein breites Spektrum an unterschiedlichen sowie schnellen Kommunikationswegen. Aufgrund der Integration des MultiFeldbus Interfacemoduls IM155-6MF sind Sie jederzeit flexibel und können das für Ihre Applikation optimale Protokoll verwenden, da durch diese Funktion mehrere Ethernet Protokolle unterstützt werden. Montage und Service werden durch ein einheitliches Kennzeichnungssystem, das auf Referenzkennzeichnungsschildern und Anschlussbelegungen mit Farbkodierung basiert, vereinfacht. Siemens gewährleistet Ihnen durch die Einbindung der innovativen und zugleich langlebigen Automatisierungsprodukte Zukunftssicherheit, denn als Branchenexperten setzen sie heute schon auf die Technologien von morgen und definieren somit die Marktstandards neu. Durchgängige Datenverfügbarkeit, flexible Anwendungsfälle sowie vielseitige Integrationsmöglichkeiten sorgen für die optimale Performance der ET 200 Produkte. Wie die CPU sind auch die analogen Ausgabebaugruppen gegen extreme Umgebungsbedingungen geschützt. Durch das 100 % Conformal Coating widerstehen sie biologischen, chemischen und mechanisch aktiven Stoffen, Betauung, Frost und Schadgasen. Egal unter welchen Bedingungen - Ihre analogen Signale werden zuverlässig ausgegeben.711,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie wird die Infrarot-Technologie in verschiedenen Branchen wie Medizin, Sicherheit, Kommunikation und Elektronik eingesetzt?
In der Medizin wird die Infrarot-Technologie zur Diagnose und Behandlung von Krankheiten eingesetzt, wie z.B. zur Thermografie zur Früherkennung von Brustkrebs oder zur Entzündungsdetektion. In der Sicherheitsbranche wird Infrarot-Technologie zur Überwachung und Erkennung von Eindringlingen in dunklen Umgebungen eingesetzt, wie z.B. in Überwachungskameras. In der Kommunikationsbranche wird Infrarot-Technologie zur drahtlosen Datenübertragung zwischen Geräten wie Fernbedienungen oder Smartphones verwendet. In der Elektronikbranche wird Infrarot-Technologie zur Fernsteuerung von Geräten wie Fernsehern, Klimaanlagen und anderen Haushaltsgeräten eingesetzt. **

Was sind die Anwendungen von Infrarot-Technologie in den Bereichen Medizin, Sicherheit, Kommunikation und Elektronik?
In der Medizin wird Infrarot-Technologie zur Diagnose und Behandlung von Krankheiten eingesetzt, wie z.B. zur Thermografie zur Früherkennung von Brustkrebs oder zur Schmerzlinderung durch Infrarot-Lichttherapie. Im Bereich der Sicherheit wird Infrarot-Technologie zur Überwachung und Erkennung von Eindringlingen eingesetzt, wie z.B. in Überwachungskameras oder in Nachtsichtgeräten für militärische Zwecke. In der Kommunikation wird Infrarot-Technologie zur drahtlosen Datenübertragung verwendet, wie z.B. bei Fernbedienungen für elektronische Geräte oder bei Infrarot-Schnittstellen für die Übertragung von Daten zwischen Geräten. In der Elektronik wird Infrarot-Technologie **
Was sind die Anwendungen von Infrarot-Technologie in den Bereichen Medizin, Sicherheit, Kommunikation und Elektronik?
In der Medizin wird Infrarot-Technologie zur Diagnose und Behandlung von Krankheiten eingesetzt, wie z.B. zur Thermografie zur Früherkennung von Brustkrebs oder zur Schmerzlinderung durch Infrarot-Lichttherapie. Im Bereich der Sicherheit wird Infrarot-Technologie zur Überwachung und Erkennung von Wärmequellen verwendet, z.B. in Überwachungskameras oder Wärmebildgeräten für Rettungseinsätze. In der Kommunikation wird Infrarot-Technologie für die drahtlose Datenübertragung zwischen Geräten wie Fernbedienungen, Smartphones und Computern genutzt. In der Elektronik wird Infrarot-Technologie für die Fernsteuerung von Geräten, die Temperaturmessung und die Erkennung von **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sungrow Kommunikation Datenlogger COM100DDie COM100D-EU Smart Communication Box enthält die Hardware- und Softwarefunktionen des Logger1000A-EU und unterstützt verschiedene Netzwerk-Verbindungsmöglichkeiten. Das äußerst zuverlässige Gerät bietet dedizierte Überspannungsschutzfunktionen und ist dank Schutzart IP 66 für eine Installation im Freien geeignet.614,03 €*Versand: 8,50 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
JUNG Funkkopf, AutomatisierungDer Funkkopf von JUNG, Modell FMFK32REG, ist ein hochentwickelter Funkempfänger, der speziell für den Einsatz in Reiheneinbaumodulen konzipiert wurde. Mit einer Nennspannung von 12 VDC und einer typischen Stromaufnahme von nur 15 mA ist dieses Gerät sowohl energieeffizient als auch leistungsstark. Der Funkkopf ist für die Montage auf einer Hutschiene nach DIN EN 60715 in Unterverteilern geeignet und bietet eine Funkreichweite von bis zu 100 Metern. Die integrierte Antenne sorgt für eine zuverlässige Signalübertragung, während bei Bedarf eine externe Antenne angeschlossen werden kann, um die Leistung unter ungünstigen Bedingungen zu optimieren. Der Funkkopf ist für den Betrieb in einem Temperaturbereich von -5 bis +45 °C ausgelegt und erfüllt die Schutzklasse III, was ihn zu einer robusten Wahl für verschiedene Automatisierungsanwendungen macht. - Integrierte Antenne mit der Möglichkeit, eine externe Antenne anzuschliessen - Funkfrequenz von 868,0 bis 868,6 MHz - Maximale Sendeleistung von 20 mW - Geeignet für die Montage auf Hutschienen - Maximale Anzahl an REG-Modulen: 32.100,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens Siplus, AutomatisierungSIPLUS ET 200SP AQ 4xU/I ST TX RAIL basierend auf 6ES7135-6HD00-0BA1 mit Conformal Coating, -40 bis +70°C, OT4 mit ST1/2 (+85°C für 10 Minuten), analoges Ausgangsmodul, passend für BU-Typ A0, A1, Farbcode CC00, Module Diagnose. Mit SIMATIC ET 200SP bietet Siemens Ihnen ein multifunktionales und dezentrales Peripheriesystem, das aufgrund seiner platzsparenden Bauweise ganz einfach in Betrieb genommen werden kann. Es ist für die Schutzart IP20 zugelassen und für den Einbau in einem kompakten Schaltkasten konzipiert. Das System gewährleistet Ihnen maximale Flexibilität, da Sie die Module aufgrund des Multi Hot Swapping jederzeit schnell und einfach tauschen können. Darüber hinaus bietet Ihnen das SIMATIC ET 200SP ein breites Spektrum an unterschiedlichen sowie schnellen Kommunikationswegen. Aufgrund der Integration des MultiFeldbus Interfacemoduls IM155-6MF sind Sie jederzeit flexibel und können das für Ihre Applikation optimale Protokoll verwenden, da durch diese Funktion mehrere Ethernet Protokolle unterstützt werden. Montage und Service werden durch ein einheitliches Kennzeichnungssystem, das auf Referenzkennzeichnungsschildern und Anschlussbelegungen mit Farbkodierung basiert, vereinfacht. Siemens gewährleistet Ihnen durch die Einbindung der innovativen und zugleich langlebigen Automatisierungsprodukte Zukunftssicherheit, denn als Branchenexperten setzen sie heute schon auf die Technologien von morgen und definieren somit die Marktstandards neu. Durchgängige Datenverfügbarkeit, flexible Anwendungsfälle sowie vielseitige Integrationsmöglichkeiten sorgen für die optimale Performance der ET 200 Produkte. Wie die CPU sind auch die analogen Ausgabebaugruppen gegen extreme Umgebungsbedingungen geschützt. Durch das 100 % Conformal Coating widerstehen sie biologischen, chemischen und mechanisch aktiven Stoffen, Betauung, Frost und Schadgasen. Egal unter welchen Bedingungen - Ihre analogen Signale werden zuverlässig ausgegeben.711,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
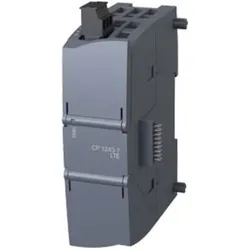
Siemens Kommunikationsproz., AutomatisierungDer Kommunikationsprozessor CP 1243-7 LTE EU von Siemens ist eine hochentwickelte Lösung für die Anbindung von SIMATIC S7-1200 Steuerungen an LTE-Netzwerke im europäischen Frequenzbereich. Dieses Gerät ermöglicht eine zuverlässige und schnelle Datenübertragung, die für moderne Automatisierungsanwendungen unerlässlich ist. Der Prozessor ist für die Wandmontage konzipiert und lässt sich einfach auf einer Hutschiene installieren. Mit einer Energieversorgung über das Netz ist der CP 1243-7 LTE EU ideal für den Einsatz in industriellen Automatisierungsumgebungen geeignet. Die robuste Bauweise und die Unterstützung von WLAN-Übertragungsarten machen ihn zu einer flexiblen Wahl für verschiedene Anwendungen in der Industrieautomatisierung. - Anschluss von SIMATIC S7-1200 an LTE-Netzwerke - Einfache Montage auf Hutschiene - Robuste Bauweise für industrielle Anwendungen - Unterstützung von WLAN-Übertragungsarten.1147,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie wird die Infrarot-Technologie in verschiedenen Branchen wie Medizin, Sicherheit, Kommunikation und Elektronik eingesetzt?
In der Medizin wird die Infrarot-Technologie zur Diagnose und Behandlung von Krankheiten eingesetzt, wie z.B. zur Thermografie zur Früherkennung von Brustkrebs oder zur Entzündungsdetektion. In der Sicherheitsbranche wird Infrarot-Technologie zur Überwachung und Erkennung von Eindringlingen in dunklen Umgebungen eingesetzt, wie z.B. in Überwachungskameras. In der Kommunikationsbranche wird Infrarot-Technologie zur drahtlosen Datenübertragung zwischen Geräten wie Fernbedienungen oder Smartphones verwendet. In der Elektronikbranche wird Infrarot-Technologie zur Fernsteuerung von Geräten wie Fernsehern, Klimaanlagen und anderen Haushaltsgeräten eingesetzt. **
-
Was sind die Anwendungen von Infrarot-Technologie in den Bereichen Medizin, Sicherheit, Kommunikation und Elektronik?
In der Medizin wird Infrarot-Technologie zur Diagnose und Behandlung von Krankheiten eingesetzt, wie z.B. zur Thermografie zur Früherkennung von Brustkrebs oder zur Schmerzlinderung durch Infrarot-Lichttherapie. Im Bereich der Sicherheit wird Infrarot-Technologie zur Überwachung und Erkennung von Eindringlingen eingesetzt, wie z.B. in Überwachungskameras oder in Nachtsichtgeräten für militärische Zwecke. In der Kommunikation wird Infrarot-Technologie zur drahtlosen Datenübertragung verwendet, wie z.B. bei Fernbedienungen für elektronische Geräte oder bei Infrarot-Schnittstellen für die Übertragung von Daten zwischen Geräten. In der Elektronik wird Infrarot-Technologie **
-
Was sind die Anwendungen von Infrarot-Technologie in den Bereichen Medizin, Sicherheit, Kommunikation und Elektronik?
In der Medizin wird Infrarot-Technologie zur Diagnose und Behandlung von Krankheiten eingesetzt, wie z.B. zur Thermografie zur Früherkennung von Brustkrebs oder zur Schmerzlinderung durch Infrarot-Lichttherapie. Im Bereich der Sicherheit wird Infrarot-Technologie zur Überwachung und Erkennung von Wärmequellen verwendet, z.B. in Überwachungskameras oder Wärmebildgeräten für Rettungseinsätze. In der Kommunikation wird Infrarot-Technologie für die drahtlose Datenübertragung zwischen Geräten wie Fernbedienungen, Smartphones und Computern genutzt. In der Elektronik wird Infrarot-Technologie für die Fernsteuerung von Geräten, die Temperaturmessung und die Erkennung von **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.